Cloud & DevOps • 6 min
Kubernetes e a Nova Era da Infraestrutura
Orquestrar containers deixou de ser uma escolha de times de infraestrutura avançados e virou pré-requisito para qualquer produto que precise escalar com previsibilidade. Kubernetes se consolidou como o padrão de mercado justamente por resolver, de forma declarativa, problemas que antes exigiam scripts manuais e conhecimento tribal.
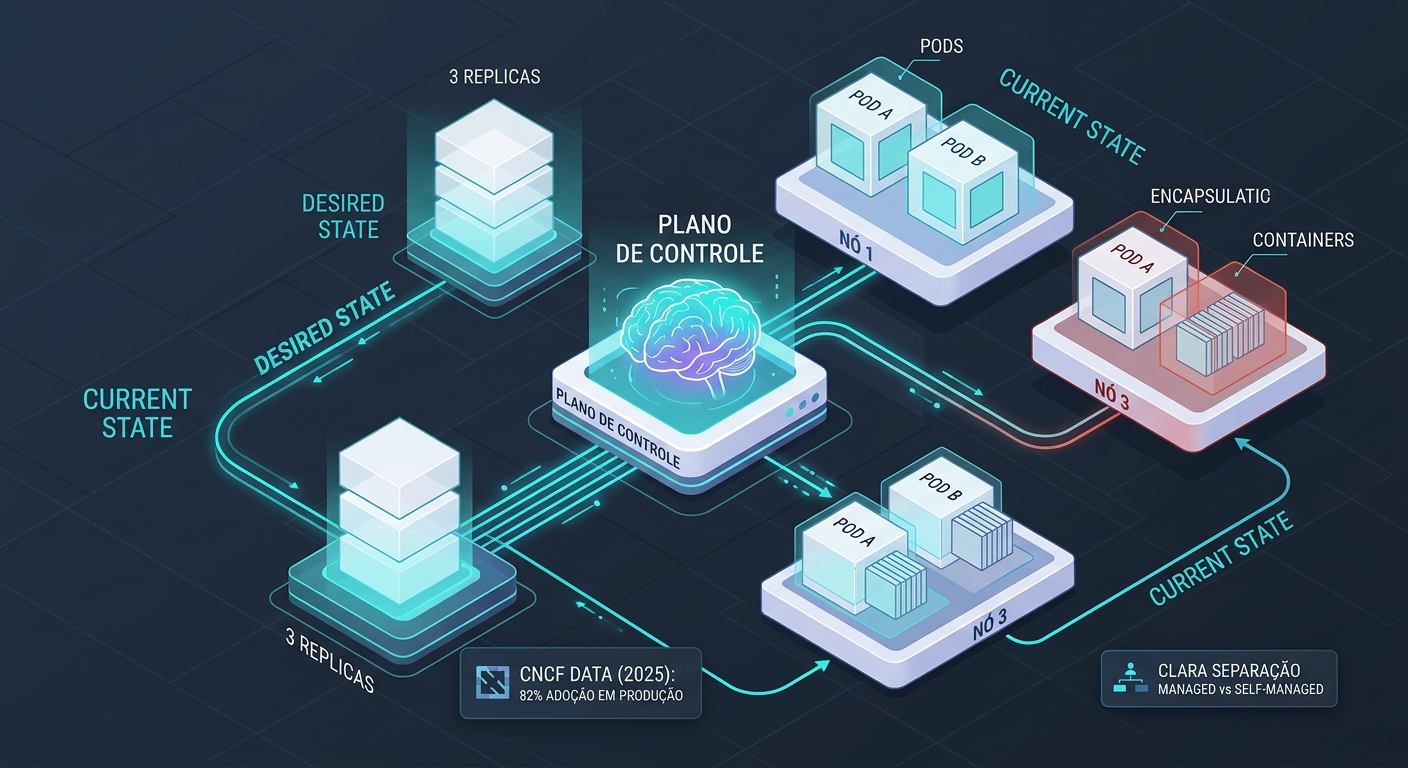
Dado real: a pesquisa anual da CNCF (Cloud Native Computing Foundation) de 2025 mostra que 82% dos usuários de containers rodam Kubernetes em produção — um salto em relação aos 66% de 2023. E 98% das organizações já adotaram alguma técnica cloud native.
Como Funciona o Kubernetes em Linhas Gerais
Antes de decidir adotar, vale entender a anatomia básica. Um cluster Kubernetes é formado por um plano de controle (control plane) e um conjunto de nós de trabalho (worker nodes). O plano de controle — composto por componentes como o kube-apiserver, o etcd e o scheduler — é o cérebro que decide onde cada aplicação roda. Os nós executam os pods, a menor unidade de execução, que encapsulam um ou mais containers com seus volumes e configurações de rede.
A documentação oficial do Kubernetes descreve esse modelo declarativo como o coração da plataforma: você declara o estado desejado (por exemplo, "três réplicas desta API") e o controlador trabalha continuamente para convergir o estado atual até ele. Se um pod morre, outro é criado. Se um nó cai, as cargas são redistribuídas. A recuperação é automática — e é isso que sustenta a confiabilidade em escala.
Complexidade Necessária ou Excesso de Engenharia?
Kubernetes resolve problemas reais de escala, mas exige investimento em conhecimento técnico. Times pequenos devem avaliar se essa complexidade compensa antes de adotá-la apenas por ser padrão de mercado.
O dado da CNCF ajuda a calibrar a decisão: a mesma pesquisa aponta que 47% das organizações citam a mudança cultural como o principal obstáculo para adoção de cloud native — à frente de questões técnicas. Ou seja, o desafio raramente é o software; é a forma como o time trabalha.
1. Escalabilidade Automática
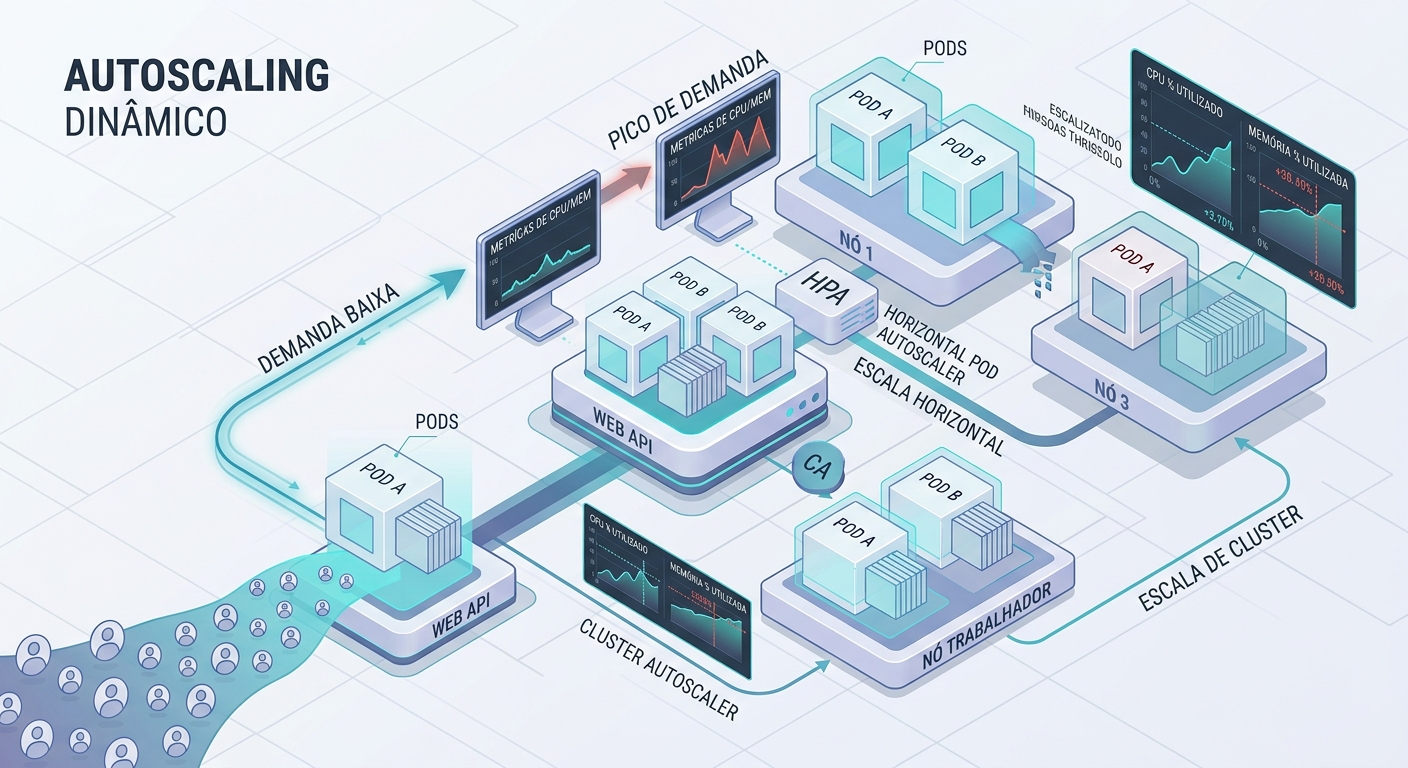
Políticas de autoscaling ajustam a quantidade de instâncias de acordo com a demanda real, evitando desperdício de recursos em períodos de baixo tráfego e garantindo capacidade nos picos. O Horizontal Pod Autoscaler do Kubernetes observa métricas como CPU e memória e ajusta as réplicas automaticamente, sem intervenção manual.
Há ainda o Cluster Autoscaler, que adiciona ou remove nós inteiros conforme a demanda — e, em provedores gerenciados, o autoscaling pode até trabalhar com métricas customizadas de aplicação, como tamanho de fila ou latência. O resultado é uma infraestrutura que cresce e encolhe sozinha, pagando apenas pelo que usa.
2. Deploys Declarativos e Rollbacks Seguros
Descrever o estado desejado da infraestrutura em arquivos versionados permite reverter mudanças problemáticas com um único comando, reduzindo o risco de cada nova versão. Deployments no Kubernetes suportam estratégias como rolling update (atualização gradual, sem downtime) e canary (liberação para uma fração do tráfego antes da liberação total) — e, se algo der errado, o rollback restaura a versão anterior automaticamente.
3. Portabilidade entre Provedores de Nuvem
Aplicações empacotadas em containers e orquestradas de forma padronizada podem migrar entre provedores de nuvem com muito menos atrito, evitando dependência excessiva de um único fornecedor. Como a API do Kubernetes é aberta e padronizada, o mesmo manifest que roda em um cluster gerenciado da AWS pode rodar no Google Cloud, Azure ou em um cluster on-premise.
Managed Kubernetes ou Self-Managed?
Uma das primeiras decisões práticas é escolher entre um serviço gerenciado (EKS na AWS, GKE no Google Cloud, AKS na Azure) e um cluster operado pelo próprio time. A recomendação de mercado é clara: para a maioria das empresas, o serviço gerenciado é a escolha certa. O provedor cuida do plano de controle, das atualizações de segurança e da alta disponibilidade do etcd — enquanto o time foca no que gera valor: as aplicações.
O self-managed faz sentido em cenários específicos: requisitos rígidos de residência de dados, custos muito altos de egress em escala grande ou necessidade de rodar em infraestrutura própria. Mas o custo de operar o plano de controle — atualizações, certificados, backup do etcd — costuma ser subestimado e consome engenharia valiosa.
Começando com Kubernetes
Para quem está começando, o caminho mais eficiente é: primeiro aprender os conceitos localmente com minikube ou kind (clusters locais para desenvolvimento), depois praticar com um cluster gerenciado em um projeto não crítico e, só então, migrar workloads reais. A curva de aprendizado é real — mas a CNCF mostra que o investimento se paga: 82% dos usuários de containers já rodam Kubernetes em produção.
Kubernetes e a Nova Fronteira: IA Generativa
A pesquisa da CNCF de 2025 trouxe um dado que muda a conversa sobre infraestrutura: 66% das organizações usam Kubernetes para hospedar workloads de IA generativa. O anúncio oficial da CNCF descreve o Kubernetes como o "sistema operacional de fato" para IA — porque a mesma escalabilidade elástica que serve APIs de negócio também serve inferência de modelos.
Investindo em Infraestrutura Sólida
Infraestrutura boa é aquela que ninguém percebe — porque simplesmente funciona, mesmo sob pressão.
Empresas que dominam orquestração de containers conseguem escalar produtos com previsibilidade, reduzir custos operacionais e responder a picos de demanda sem depender de decisões manuais em momentos críticos.
Pilares de uma Infraestrutura Escalável
Com base nos dados da CNCF e na prática de mercado, estes são os pilares que sustentam uma infraestrutura escalável com Kubernetes:
- Autoscaling: ajusta recursos automaticamente conforme a demanda, evitando desperdício e garantindo capacidade nos picos.
- Observabilidade de Cluster: métricas e alertas antecipam problemas antes de virarem incidentes.
- Infraestrutura como Código: ambientes reproduzíveis e versionados, com deploys declarativos e rollbacks seguros.
- Segurança de Rede: políticas de acesso e network policies reduzem a superfície de ataque.
- Portabilidade Multi-Cloud: reduz dependência de um único provedor e facilita migrações.
Perguntas Frequentes
Kubernetes é adequado para times pequenos?
Depende. Para times pequenos, um serviço gerenciado (EKS, GKE, AKS) reduz a carga operacional, mas ainda exige conhecimento de conceitos como pods, deployments e services. Se o produto é simples e o tráfego previsível, uma plataforma como serviço (PaaS) pode ser mais eficiente — a decisão deve ser guiada por complexidade real, não por tendência.
Qual a diferença entre Kubernetes e Docker?
Docker empacota e executa containers; Kubernetes orquestra containers em múltiplas máquinas. São camadas complementares: o Kubernetes gerencia onde cada container roda, escala, se recupera de falhas e expõe serviços — enquanto o Docker cuida do empacotamento da aplicação.
Kubernetes é seguro por padrão?
Não. A segurança depende de configuração: network policies, RBAC (controle de acesso), secrets gerenciados e imagens escaneadas. Um cluster mal configurado é uma superfície de ataque grande — por isso governança e políticas de acesso são pilares de qualquer adoção séria.
Conclusão
Kubernetes não é mais uma aposta — é o padrão de mercado, com 82% dos usuários de containers em produção e 66% das organizações rodando IA generativa sobre ele. O principal obstáculo, segundo a CNCF, é cultural: times que adotam princípios cloud native — automação, observabilidade e infraestrutura como código — colhem os benefícios de escala com previsibilidade.
Na Axus Solutions, projetamos e operamos infraestruturas Kubernetes para produtos que precisam escalar com confiabilidade. Se você quer modernizar sua infraestrutura sem cair nas armadilhas da complexidade, fale com nosso time.