Tecnologias Emergentes • 7 min
Computação Quântica e o Futuro do Desenvolvimento
Computação quântica virou manchete recorrente: chips com dezenas de qubits, correção de erros "abaixo do limiar", roadmaps públicos até 2033. Para quem constrói software de verdade, porém, a pergunta é outra: o que isso muda no meu trabalho hoje? A resposta curta: quase nada no dia a dia — e praticamente tudo nas decisões de arquitetura de longo prazo, em especial na criptografia e nas simulações complexas.
Este artigo é um panorama honesto, escrito para CTOs, tech leads e arquitetos: o que a computação quântica já é capaz de fazer, o que ainda é promessa e por que ignorá-la agora pode custar caro — em anos, não em dinheiro — lá na frente.
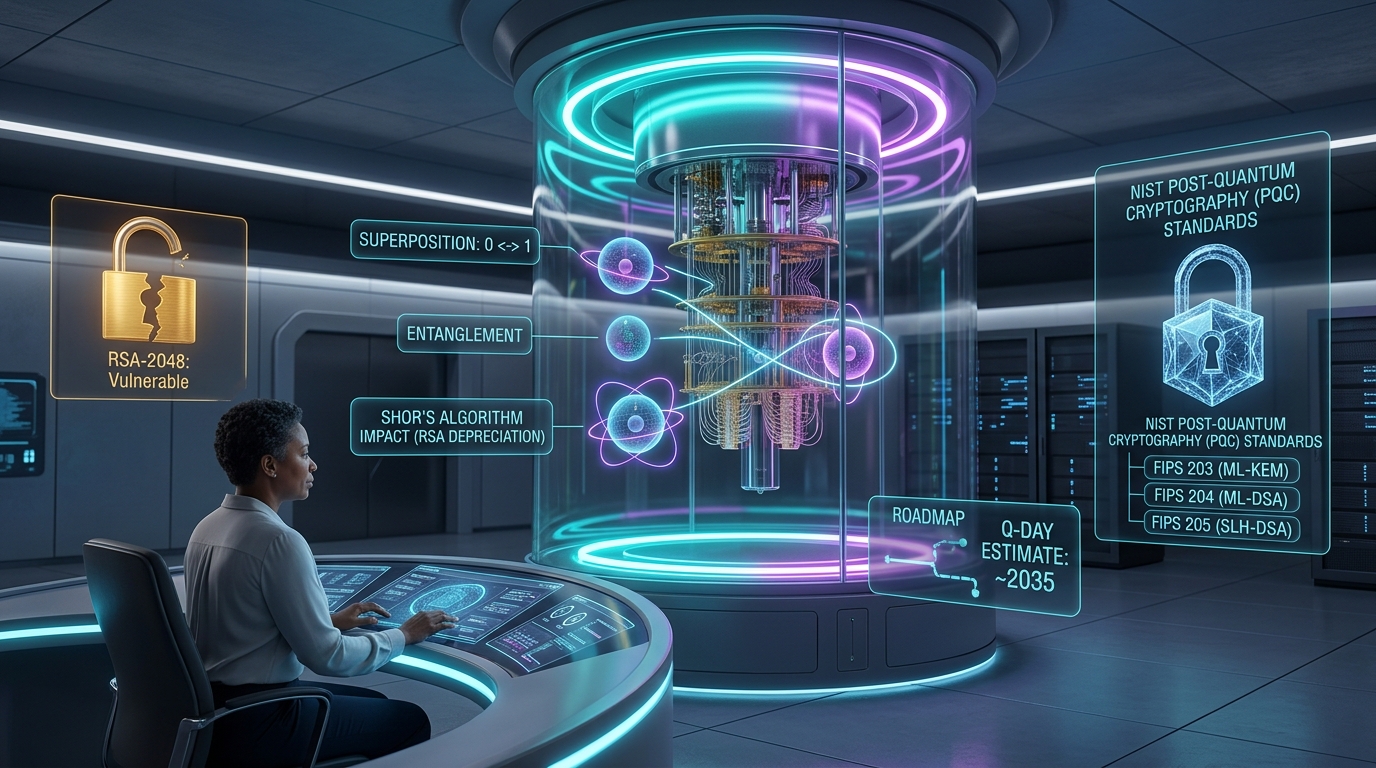
Dado real: em agosto de 2024, o NIST publicou os três primeiros padrões finais de criptografia pós-quântica — FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA) — e planeja depreciar os algoritmos clássicos vulneráveis a computadores quânticos até 2035, com sistemas de alto risco migrando bem antes. Fonte: NIST Post-Quantum Cryptography.
O que é computação quântica (e o que ela ainda não é)
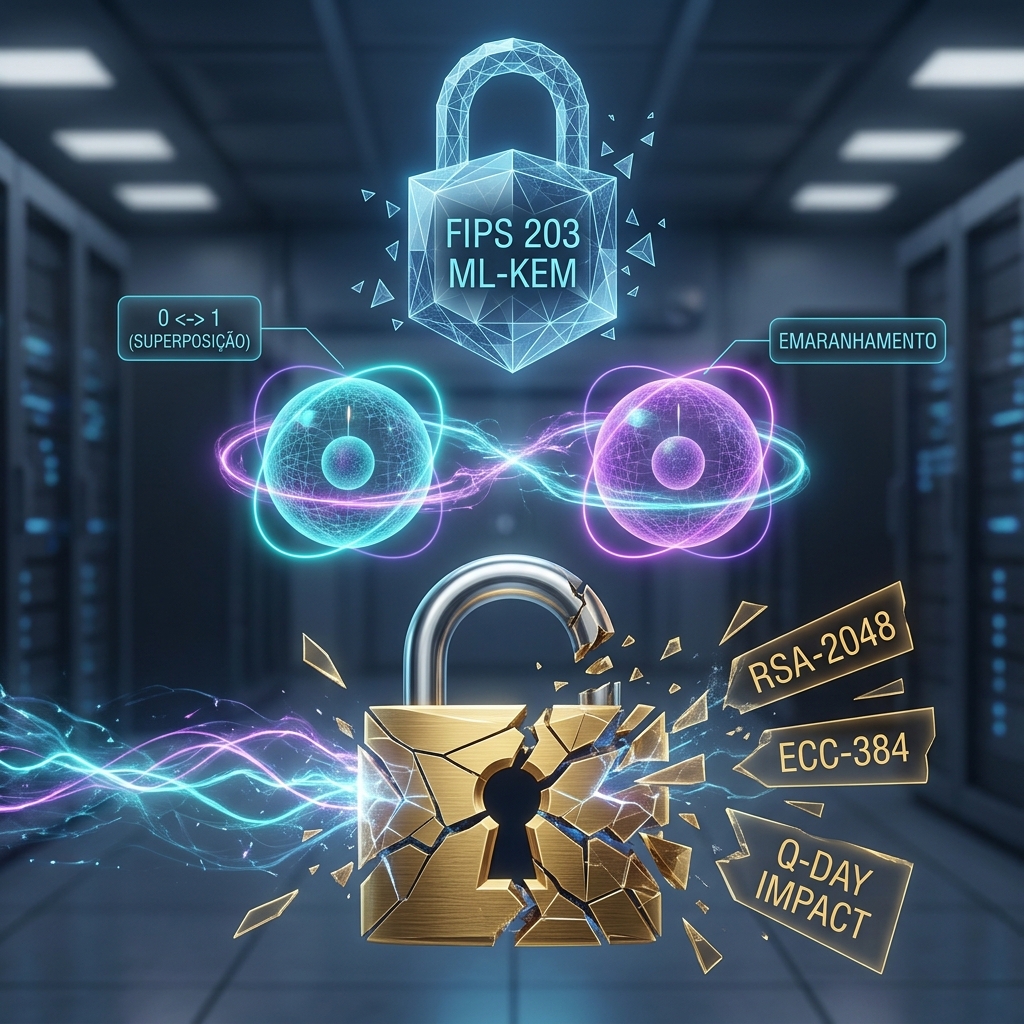
Diferente do computador clássico, que processa bits em estados 0 ou 1, um computador quântico opera com qubits — unidades que exploram superposição e emaranhamento para representar múltiplos estados simultaneamente. Isso não o torna "mais rápido" em tudo: ele é qualitativamente diferente para classes específicas de problema.
Os algoritmos quânticos conhecidos se concentram em poucos domínios: fatoração de números grandes (algoritmo de Shor), busca não estruturada (algoritmo de Grover) e, principalmente, simulação de sistemas quânticos da natureza. Para um e-commerce, um ERP ou uma API de pagamentos, um computador quântico não oferece vantagem nenhuma — e provavelmente nunca oferecerá.
É por isso que a frase "computação quântica vai revolucionar a tecnologia" precisa de contexto. Ela vai revolucionar nichos específicos — e já está mudando a segurança da informação como um todo.
Onde a tecnologia está de verdade em 2026
O hardware quântico atual vive a era NISQ (Noisy Intermediate-Scale Quantum): processadores com dezenas a poucas centenas de qubits físicos, ruidosos e sem tolerância a falhas em escala. Os avanços recentes são reais, mas precisam ser lidos com precisão.
Hardware: do ruído à correção de erros
Em dezembro de 2024, o chip Willow, do Google Quantum AI, demonstrou pela primeira vez correção de erros abaixo do limiar: ao aumentar o código de correção, o erro lógico diminuiu em vez de crescer — o comportamento teórico que faltava para validar o caminho até a tolerância a falhas. O resultado, publicado na Nature, mostrou um qubit lógico de distância 7 com taxa de erro de 0,143% por ciclo, vivendo 2,4 vezes mais que o melhor qubit físico do chip.
A IBM, por sua vez, segue um roadmap explícito de computação quântica: o processador Nighthawk, com módulos de 120 qubits, deve rodar circuitos de 7.500 portas em 2026; o sistema tolerante a falhas Starling está previsto para 2029, com 200 qubits lógicos e 100 milhões de portas; e o Blue Jay, com 2.000 qubits lógicos, para 2033.
O que os roadmaps prometem (e o que ainda falta)
Esses marcos são impressionantes, mas o abismo até o uso comercial em massa segue enorme. Quebrar o RSA-2048, por exemplo, exigiria milhões de qubits físicos com correção de erros: estimativas de 2021 falavam em cerca de 20 milhões de qubits; revisões de 2025, mais otimistas, apontam para menos de 1 milhão. Hoje, os melhores chips têm pouco mais de 100 qubits físicos. A distância é de ordens de grandeza.
Tradução: nenhum sistema de produção vai rodar em computador quântico nos próximos anos. Mas a criptografia que protege os sistemas de hoje tem prazo de validade — e é aí que a história muda.
Criptografia pós-quântica: o impacto mais urgente
O algoritmo de Shor, proposto em 1994, mostra que um computador quântico suficientemente grande pode fatorar números inteiros em tempo polinomial — o que quebraria RSA e criptografia de curva elíptica, a base de confiança de TLS, assinaturas digitais e certificados. Não há debate científico sobre o "se": há debate apenas sobre o "quando".
Esse momento é conhecido como Q-day. Levantamentos com especialistas, como o Quantum Threat Timeline do Global Risk Institute, colocam a probabilidade de um computador quântico capaz de quebrar o RSA-2048 em torno de 50% até meados da década de 2030. E há um agravante: a tática "harvest now, decrypt later" — dados criptografados hoje já estão sendo coletados e armazenados por agentes estatais, aguardando o dia em que possam ser decifrados.
Isso significa que qualquer dado com vida útil superior a 10 anos — registros de saúde, dados financeiros, propriedade intelectual, contratos de longo prazo — já está em risco, mesmo que a criptografia atual pareça segura.
O que isso significa para o seu roadmap de segurança
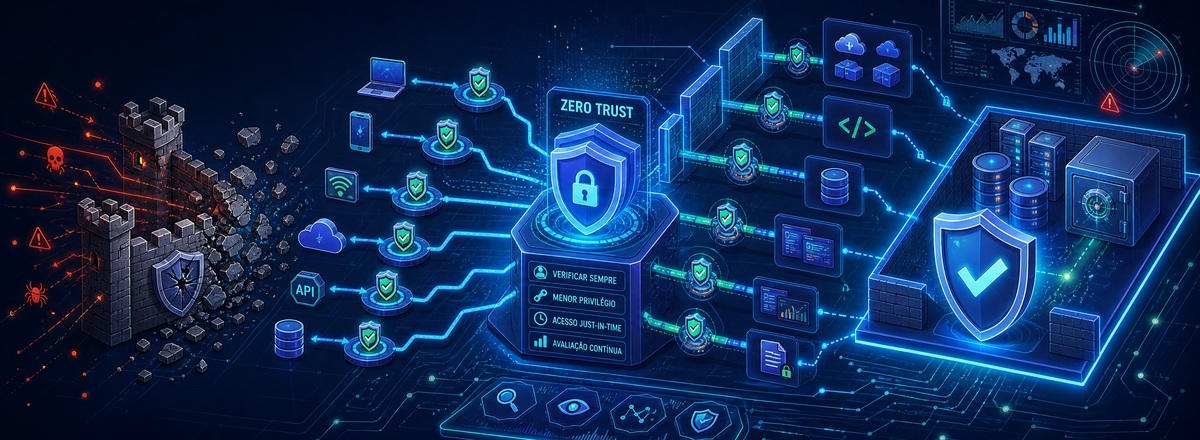
A resposta não é pânico, é planejamento. Os padrões de criptografia pós-quântica já existem: o NIST publicou em agosto de 2024 os FIPS 203, 204 e 205, e a transição dos algoritmos clássicos deve ser concluída até 2035. Navegadores e mensageiros já adotaram trocas de chaves híbridas (como X25519MLKEM768) por padrão.
Para quem desenha sistemas hoje, o essencial é agilidade criptográfica: não acoplar o produto a um único algoritmo, manter a capacidade de trocar primitivas criptográficas sem reescrever a aplicação e começar a inventariar onde RSA e ECC são usados — TLS, JWT, assinaturas, certificados, chaves de API.
Simulações quânticas: onde o valor real pode aparecer
O segundo grande impacto é mais silencioso, mas igualmente estratégico: simulações. Sistemas quânticos da natureza — moléculas, materiais, catalisadores — são caros demais para simular em computadores clássicos. É aí que a computação quântica tem vantagem teórica comprovada, com aplicações em química, farmacêutica, ciência de materiais e otimização energética.
A IBM, por exemplo, mira os primeiros exemplos de quantum advantage em 2026, integrando processadores quânticos a supercomputadores clássicos (HPC) para workloads específicos. Não é um substituto do data center: é um coprocessador especializado, acessado via nuvem, para problemas que o hardware clássico não resolve em tempo útil.
Para a maioria das empresas de software, o impacto prático é indireto — mas setores como saúde, energia e finanças já deveriam estar avaliando parcerias e experimentos nessa frente.
Como a computação quântica influencia decisões de arquitetura hoje
Mesmo sem rodar nada em qubits, a computação quântica já deve influenciar decisões de arquitetura. Três frentes merecem atenção imediata.
Agilidade criptográfica
Trate algoritmos criptográficos como componentes substituíveis, não como detalhe de implementação. Abstraia provedores de criptografia, documente versões de algoritmos e mantenha um inventário vivo de onde cada primitiva é usada. A migração pós-quântica será a maior troca criptográfica da história — e a maioria das empresas levará anos para concluí-la.
Sistemas híbridos e integração com HPC
Se o seu domínio envolve simulação pesada, otimização ou ciência de dados, vale desenhar a arquitetura já pensando em orquestração híbrida: workloads clássicos que possam, no futuro, delegar subproblemas a aceleradores quânticos via nuvem, sem reescrever o sistema inteiro.
Talento e experimentação
Capacite o time. Simuladores quânticos e SDKs (Qiskit, Cirq, Braket) rodam em qualquer laptop e permitem experimentar algoritmos sem hardware real. Uma equipe que entende o básico de qubits, superposição e algoritmos quânticos toma decisões de arquitetura muito melhores — e evita tanto o hype quanto a paralisia.
"Empresas não deveriam esperar a computação quântica atingir maturidade para investir nela. Como tecnologia capacitadora, o quantum exige experimentação prática, ciclos de aprendizado incremental e co-invenção entre produtores e usuários." — Avi Goldfarb e Florenta Teodoridis, MIT Sloan Management Review (2026)
Checklist prático para começar agora
- Inventarie o uso de RSA e ECC em todos os produtos: TLS, assinaturas, certificados, tokens, chaves de API.
- Adote agilidade criptográfica: abstraia algoritmos e evite hardcode de primitivas no código.
- Identifique dados com vida útil superior a 10 anos e priorize-os na migração pós-quântica.
- Acompanhe os padrões FIPS 203, 204 e 205 e teste trocas de chaves híbridas em ambientes controlados.
- Experimente simuladores e SDKs quânticos (Qiskit, Cirq, Braket) para criar familiaridade no time.
- Reavalie o roadmap de segurança anualmente — as estimativas de Q-day têm se movido para mais cedo.
Conclusão
Computação quântica não vai reescrever o seu sistema em 2027. Mas as decisões que você toma hoje — sobre criptografia, sobre abstrações, sobre talento — definem se a sua organização migra em meses ou em anos quando o Q-day se aproximar. A boa notícia é que o caminho não exige prever o futuro: exige arquitetura preparada para ele.
Na Axus Solutions, ajudamos empresas a desenhar arquiteturas de longo prazo, incluindo segurança preparada para o que vem pela frente. Se você quer avaliar o nível de preparo do seu produto para a era pós-quântica, fale com nosso time.