Cibersegurança • 6 min
Zero Trust: O Novo Padrão de Segurança Corporativa
O perímetro de rede morreu — e com ele, a ideia de que "dentro do firewall é seguro". Hoje, usuários acessam sistemas de qualquer lugar, em qualquer dispositivo, e os dados vivem espalhados entre nuvem, data center e aplicações SaaS. Nesse cenário, confiar em alguém apenas por estar na rede corporativa é um risco que nenhum CTO ou CISO deveria aceitar.
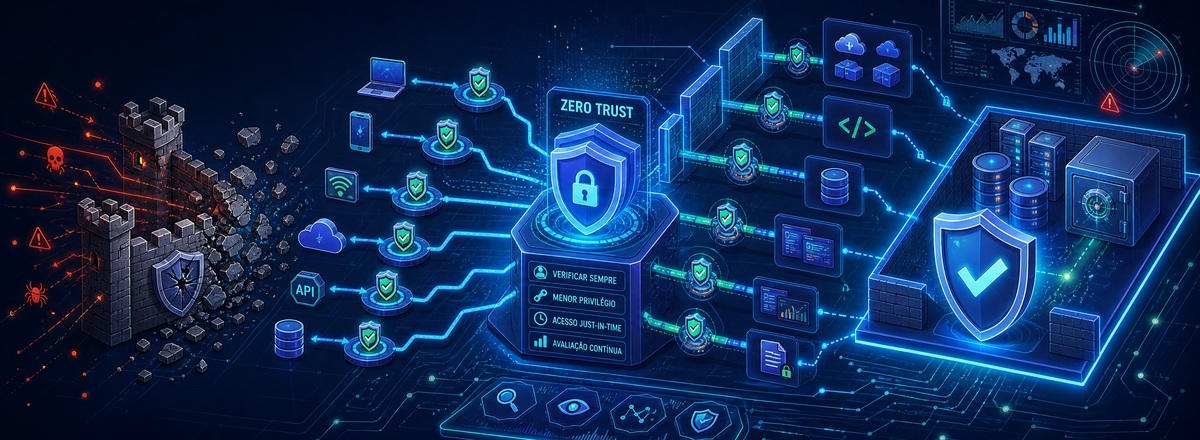
É exatamente esse o problema que o Zero Trust resolve. Mais do que uma ferramenta, ele é um modelo de segurança corporativa que parte de uma premissa simples e radical: nunca confie, sempre verifique. Neste artigo, vou explicar o que é Zero Trust, por que ele virou o novo padrão, como implementá-lo na prática e quais erros evitar — com dados e referências oficiais que você pode conferir.
Dado real: segundo o IBM Cost of a Data Breach 2026, o custo médio global de uma violação de dados atingiu US$ 4,99 milhões — um recorde histórico, com alta de 12% em relação ao ano anterior. A mesma pesquisa aponta que ataques impulsionados por IA cresceram 56%.
O que é Zero Trust e por que ele mudou a segurança de rede
O termo Zero Trust descreve um conjunto de paradigmas de cibersegurança que move a defesa de perímetros estáticos baseados em rede para o foco em usuários, ativos e recursos. Essa é a definição oficial do NIST SP 800-207, o documento de referência sobre arquitetura Zero Trust.
Na prática, o modelo assume que não existe confiança implícita para nenhum usuário ou dispositivo — mesmo que ele esteja conectado à rede local ou seja de propriedade da empresa. Cada acesso é tratado como uma ameaça em potencial até que seja verificado.
Os três princípios fundamentais
- Nunca confie, sempre verifique: toda solicitação de acesso passa por autenticação e autorização, independentemente da origem.
- Menor privilégio: cada usuário recebe apenas o acesso mínimo necessário para executar sua função, nada além disso.
- Verificação contínua: a confiança não é concedida uma única vez — ela é reavaliada a cada sessão e a cada requisição.
Por que o modelo tradicional de perímetro falhou
O modelo clássico de segurança de rede funcionava como um castelo: muros altos (firewall) e um portão (VPN) protegendo tudo que estava dentro. O problema é que, uma vez dentro, qualquer usuário tinha acesso amplo a praticamente todos os sistemas.
Quem percebeu isso cedo foi o Google, que em 2014 publicou o BeyondCorp, um dos primeiros modelos práticos de acesso sem confiança no perímetro. A experiência do Google provou que era possível proteger recursos sem depender de VPN, tratando cada dispositivo e usuário como entidade verificável.
Esse desenho não acompanhou três tendências que dominaram a última década: o trabalho remoto, o uso de dispositivos pessoais (BYOD) e a migração de ativos para a nuvem. Como aponta o próprio NIST SP 800-207, o Zero Trust é uma resposta direta a essas mudanças, em que a localização na rede deixou de ser o principal componente da postura de segurança.
O custo de não evoluir
Quando o perímetro cai, o impacto é devastador. O IBM Cost of a Data Breach 2026 mostra que o custo médio global de uma violação chegou a US$ 4,99 milhões, um recorde. Ataques envolvendo IA cresceram 56%, e uma única inversão de modelo de IA custa, em média, US$ 6 milhões.
Esses números reforçam um ponto: a segurança não pode mais depender de uma única barreira. Ela precisa ser distribuída, granular e aplicada em cada ponto de acesso.
O que dizem os padrões oficiais: NIST e CISA
O NIST SP 800-207 é o guia técnico mais citado sobre o tema. Ele define que autenticação e autorização são funções discretas, executadas antes de qualquer sessão com um recurso da empresa, e que o foco deve estar em proteger recursos — não segmentos de rede.
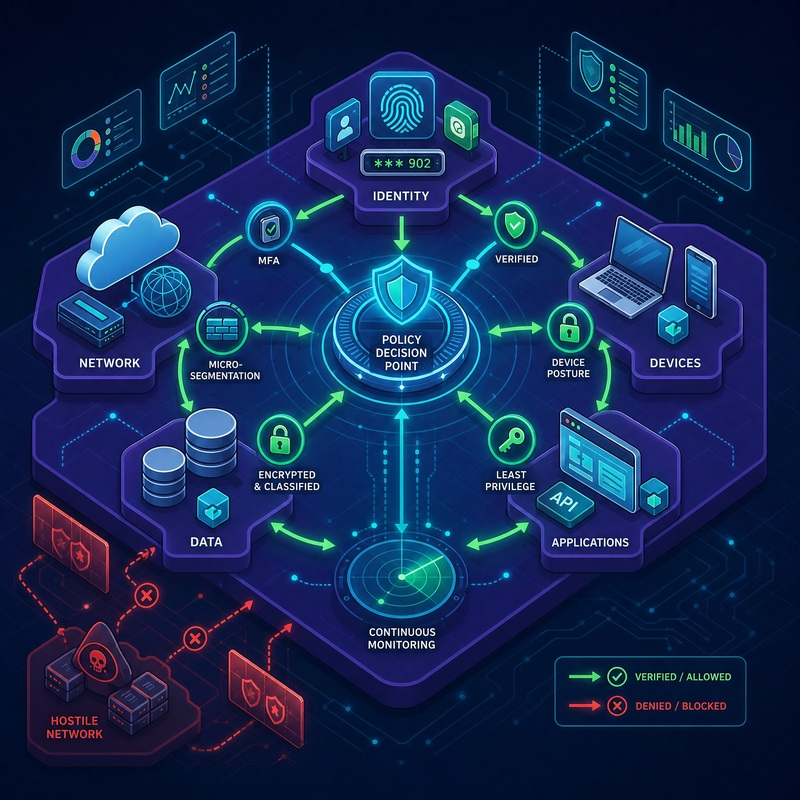
Já a CISA, a agência de cibersegurança dos EUA, publicou um Zero Trust Maturity Model que ajuda organizações a evoluírem em cinco pilares: identidade, dispositivos, rede, aplicações e dados. O modelo descreve estágios que vão do tradicional ao ótimo, oferecendo um roteiro prático de implementação.
"Zero trust fornece um conjunto de conceitos e ideias projetados para minimizar a incerteza na aplicação de decisões de acesso de menor privilégio por requisição, diante de uma rede considerada comprometida." — CISA, Zero Trust Maturity Model
Como implementar Zero Trust na prática
Implementar Zero Trust não é instalar um produto — é uma jornada de arquitetura. A boa notícia é que dá para começar por etapas, sem parar a operação. O ponto de partida é sempre a identidade, porque é ela que define quem pode acessar o quê.
Passo a passo recomendado
- Mapeie seus recursos e dados sensíveis: você não protege o que não conhece. Inventarie sistemas, APIs e dados críticos.
- Fortaleça a identidade: adote autenticação multifator (MFA) e gestão de identidade e acesso (IAM) como base.
- Aplique menor privilégio: revise e reduza permissões, usando acesso just-in-time quando possível.
- Segmente a rede e as aplicações: isole cargas de trabalho e limite a comunicação lateral.
- Monitore e verifique continuamente: colete telemetria, detecte anomalias e reavalie acessos em tempo real.
Verificação contínua, segurança de rede e erros comuns
Um dos diferenciais do Zero Trust é a verificação contínua. Em vez de conceder acesso de uma vez, o sistema reavalia cada requisição com base em contexto: quem é o usuário, qual dispositivo, de onde, em que horário e qual o risco da ação.
Isso transforma também a segurança de rede. Em vez de confiar em segmentos amplos, a rede passa a ser tratada como um ambiente potencialmente hostil, onde cada fluxo é autorizado individualmente. É uma mudança de mentalidade que exige maturidade técnica e cultural.
Nesse processo, muitos erros são comuns. As empresas costumam falhar ao tratar Zero Trust como um projeto pontual de compra de ferramentas, tentar implementar tudo de uma vez, ignorar a gestão de identidade ou negligenciar a governança de dados.
Outro equívoco é esquecer que o modelo exige mudança de cultura. Como a própria CISA destaca, o Zero Trust pode exigir uma transformação na filosofia e na cultura da organização em torno da cibersegurança — não apenas na tecnologia.
Checklist para começar hoje
- Inventarie seus recursos, dados e identidades críticas.
- Habilite autenticação multifator em todos os acessos administrativos.
- Revise permissões e aplique o princípio do menor privilégio.
- Defina uma estratégia de segmentação de rede e aplicações.
- Estabeleça monitoramento contínuo e resposta a incidentes.
- Use o NIST SP 800-207 e o CISA Maturity Model como referências.
Perguntas frequentes sobre Zero Trust
Zero Trust é um produto ou uma arquitetura?
É uma arquitetura e um modelo de segurança. Existem ferramentas que ajudam a implementá-lo (IAM, MFA, microssegmentação), mas nenhum produto isolado "faz" Zero Trust.
Zero Trust elimina a necessidade de firewall e VPN?
Não necessariamente. Firewalls e VPNs podem continuar existindo, mas deixam de ser a única barreira. O foco passa a ser a verificação de cada acesso, não a confiança no perímetro.
Por onde começar a implementação?
Pela identidade. Fortaleça autenticação, aplique menor privilégio e, a partir daí, avance para segmentação e monitoramento contínuo, seguindo o roteiro da CISA.
Conclusão
O Zero Trust deixou de ser tendência e se tornou o novo padrão de segurança corporativa. Com o custo médio de uma violação em US$ 4,99 milhões e ataques impulsionados por IA crescendo 56%, confiar no perímetro é um risco que nenhuma organização pode mais arcar.
Na Axus Solutions, ajudamos empresas a desenhar e implementar arquiteturas de segurança modernas, do diagnóstico inicial à operação. Se você quer avaliar a maturidade Zero Trust da sua organização, fale com nosso time e vamos construir um plano sob medida para o seu contexto.